Resumen: qué es tramites-ofical.cc
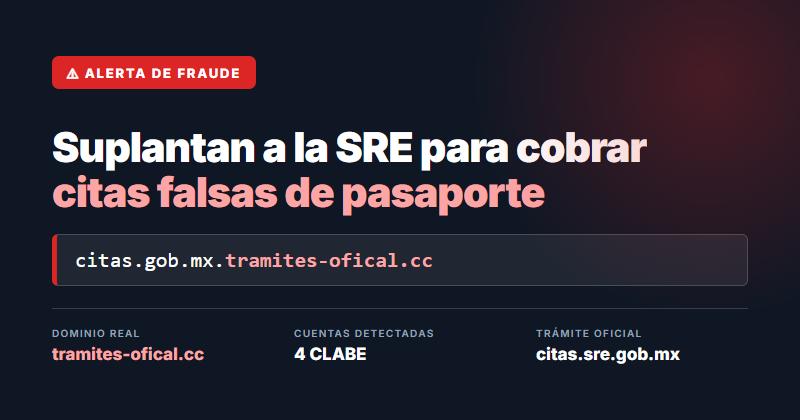
citas.gob.mx.tramites-ofical.cc es un sitio fraudulento que se hace pasar por el sistema oficial de citas para pasaporte mexicano de la Secretaría de Relaciones Exteriores (SRE). Copia el Escudo Nacional, el logotipo de “Gobierno de México” y el de la SRE, pide tu CURP y tus datos personales, y después te exige transferencias SPEI a cuentas de particulares.
No es un cobro único. Una vez que pagas, el sitio inventa “incidencias” y te cobra etapa tras etapa, con importes que van de los $1,870 a los $3,120 pesos cada uno. Hay casos documentados con pérdidas de varios miles de pesos en cuestión de minutos. El esquema está diseñado para seguir cobrando hasta que la persona se da cuenta.
El trámite real de pasaporte se hace únicamente en citas.sre.gob.mx y el pago se realiza en banco o en línea con una hoja de ayuda oficial, nunca por transferencia a una persona física.
El truco del dominio: por qué parece gob.mx
La dirección completa es:
https://citas.gob.mx.tramites-ofical.cc/
A primera vista se lee “citas.gob.mx”. Pero el dominio real es siempre la parte final, justo antes de la primera diagonal. Aquí el dominio real es tramites-ofical.cc, y citas.gob.mx. es solamente un subdominio que ellos crearon para engañar al ojo.
Detalle revelador: escribieron “ofical”, no “oficial”.
Regla práctica: lee la dirección de derecha a izquierda. Si no termina en .gob.mx antes de la primera diagonal, no es del gobierno mexicano.
Datos técnicos verificados
Revisión realizada el 13 de noviembre de 2026:
- Dominio: tramites-ofical.cc
- Fecha de registro: 8 de noviembre de 2026 — es decir, el sitio tenía cinco días de vida y ya estaba estafando gente con publicidad pagada.
- Registrador: NiceNIC International Group Co., Limited (Hong Kong)
- Servidores DNS: ns1–ns4.ddos-guard.net
- Hospedaje: IP 186.2.175.75 — AS59692, IQWeb FZ-LLC
- Servidor: Apache 2.4.52 sobre Ubuntu
Las cuentas bancarias donde cae el dinero
El propio sitio expone sus cuentas receptoras en un endpoint público, sin ninguna protección: /api/public-config.php. Estas son las CLABE que entregaba el 13 de noviembre de 2026:
| Institución | CLABE | Titular declarado por el sitio |
|---|---|---|
| Albo | 721180100033825092 | Alfredo Cruz Kenedy |
| STP | 646691177602634884 | “SRE MÉXICO” |
| ASP Empresa | 659040062636975505 | Rincón Diego |
Dos cosas importantes aquí.
Primero: la SRE jamás pide transferencias a una cuenta a nombre de un particular. El pago oficial del pasaporte se hace con una hoja de ayuda a la Tesorería de la Federación.
Segundo: la configuración del sitio trae activada la bandera bank_random_enabled: true. Significa que rotan la cuenta destino entre víctimas, precisamente para que ningún banco acumule suficientes reportes como para congelarla. Es una señal de operación organizada, no de un estafador improvisado.
Una cuenta más, confirmada con un comprobante del Banco de México
A las tres CLABE anteriores se suma una cuarta, y esta no sale del sitio: sale de un Comprobante Electrónico de Pago (CEP) emitido por el Banco de México, correspondiente a un caso al que tuvimos acceso durante este análisis.
| Dato | Valor |
|---|---|
| Institución receptora | Fondeadora |
| CLABE receptora | 699180000017616569 |
| Titular de la cuenta receptora | Carlos Eduardo Lopez Guzman |
Por seguridad de la persona afectada no se publican fechas, horas, montos individuales, claves de rastreo ni ningún dato del ordenante. El comprobante íntegro se entregó únicamente a las instituciones bancarias y a la autoridad.
Dos cosas que este comprobante confirma:
1. Los montos que cobran están escritos en el código del sitio. Esto es lo más contundente del análisis. En el JavaScript están declaradas estas constantes:
const Ir=1795, Rr=2440, Ws=4280   // 3 años / 6 años / 10 años
const Hi=2850, zi=2950, O1=3120, L1=2300, S1=1870, I1=2750, R1=2900
La primera línea son los precios de la cita según la vigencia. La segunda son las “etapas de validación” que inventan después. Los importes que aparecen en comprobantes bancarios reales coinciden exactamente con estas constantes.
Y el segundo cobro llega a los pocos minutos del primero: apenas pagas la cita, el sistema levanta la primera “incidencia”. El código predice los cobros al centavo, escrito mucho antes de que cualquier víctima entre a la página. No hay forma de sostener que esto sea un “servicio de gestoría con precios variables”: es un guion automatizado de extracción.
2. Rotan cuentas y rotan dominios. Esta cuenta de Fondeadora estuvo cobrando semanas antes de que las tres anteriores entraran en operación. Y el dominio tramites-ofical.cc se registró apenas el 8 de noviembre de 2026, bastante después de que esa cuenta ya estuviera recibiendo depósitos: significa que la misma operación venía cobrando desde otros dominios anteriores. No estamos ante una página fraudulenta, sino ante una campaña con infraestructura desechable que se reconstruye cada pocas semanas.
Un detalle operativo revelador: el concepto de la transferencia es la CURP del solicitante del pasaporte. Así vinculan cada depósito con el expediente de su víctima.
Cuentas receptoras conocidas
| Institución | CLABE | Titular declarado | Evidencia |
|---|---|---|---|
| Fondeadora | 699180000017616569 | Carlos Eduardo Lopez Guzman | CEP del Banco de México |
| Albo | 721180100033825092 | Alfredo Cruz Kenedy | Config del sitio, 13-nov-2026 |
| STP | 646691177602634884 | “SRE MÉXICO” | Config del sitio, 13-nov-2026 |
| ASP Empresa | 659040062636975505 | Rincón Diego | Código fuente del sitio |
Si transferiste a cualquiera de estas CLABE, repórtalo hoy mismo a tu banco y a la institución receptora.
No es un sitio: es una campaña
Este esquema está documentado públicamente desde al menos febrero de 2026. La Secretaría de Seguridad Pública Estatal de Chihuahua emitió alertas, y medios nacionales han reportado casos a lo largo del año. Entre las variantes documentadas por terceros aparecen dominios como citas.gob.mx.agendar-tramites.com y versiones con extensión .net — siempre con el mismo truco: anteponer citas.gob.mx. al dominio real.
Una víctima entrevistada por UnoTV describió un detalle inquietante: “Metías la CURP y aparecían todos tus datos”. Si el sitio realmente devuelve información real asociada a una CURP, implica que los operadores tienen acceso a una base de datos poblacional —filtrada o comprada—, lo que convierte esto en algo bastante más grave que un fraude de 3,000 pesos.
Por eso tirar un dominio no resuelve el problema: mañana hay otro. Lo que sí les duele es que les congelen las cuentas.
Solo se dejan ver desde México
Un último detalle que dice mucho sobre qué tan deliberada es esta operación.
Al intentar abrir el sitio desde una conexión fuera de México, el servidor simplemente cierra la conexión: ERR_CONNECTION_CLOSED. Desde una conexión mexicana carga sin problema. El mismo dominio, el mismo momento, resultados opuestos.
Eso es geo-bloqueo deliberado, y cumple dos funciones. Filtra a investigadores de seguridad y a equipos de revisión de plataformas que trabajan desde otros países —si un revisor de Google intenta verificar el anuncio desde Estados Unidos, encuentra un sitio caído y es más probable que descarte el reporte—. Y concentra el riesgo únicamente en el público al que quieren estafar.
Es el mismo motivo por el que nunca anuncian su dominio real: al buscar tramites-ofical.cc en el Centro de Transparencia de Anuncios de Google no aparece ningún anuncio. Usan dominios de fachada, como el del negocio de tapicería comprometido, y redirigen después. A esto se le llama cloaking, y es por sí solo una violación de las políticas de cualquier plataforma publicitaria.
No son improvisados. Saben exactamente qué están haciendo y cómo evitar que los revisen.
Cómo te sacan miles de pesos: el cobro por etapas
Esta es la parte que conviene entender, porque es donde la gente pierde de verdad.
El primer pago parece razonable. A partir de ahí, el sistema simula “validaciones” que fallan y exige un pago más para corregirlas. En el código del sitio están programadas, con nombres de apariencia burocrática, estas etapas:
- Pago inicial de la cita
- “Actualización de vigencia” (cambio a pasaporte de 10 años)
- “Validación avanzada” / “Módulo Central de Validación Documental”
- “Personalización del módulo electrónico”
- “Validación Biométrica Centralizada”
- “Depuración y Desbloqueo de Identidad”
- “Registro de sello y emisión física”
- “Emisión Final” / “Liberación Final Prioritaria”
Los montos están escritos directamente en el código del sitio: $1,870, $2,300, $2,750, $2,850, $2,900, $2,950 y $3,120 pesos. Sumadas, las etapas superan los 18,000 pesos.
Para presionar, el sitio muestra un cronómetro de cuenta regresiva, barras de progreso falsas con textos como “Validando monto del complemento en sistema SPEI…” y una promesa tranquilizadora: “Confirmación en 30 min o reembolso total”. Ese reembolso nunca existe.
La lógica del esquema es la trampa del costo hundido: después de pagar 2,850 cuesta más trabajo abandonar que pagar otros 2,300 “para no perder lo anterior”.
También recolectan tus datos personales
Antes de pedirte dinero, el formulario exige tu CURP —y valida su formato— además de nombre, oficina, fecha y hora. Después te pide subir el comprobante de pago, que normalmente incluye tu nombre completo y datos de tu cuenta bancaria.
Aunque no pagues, si ya metiste tu CURP, esa información quedó en manos de los operadores. Es material suficiente para intentos posteriores de suplantación de identidad.
Contactos falsos y una empresa que no existe
El sitio muestra como propios el teléfono y la dirección reales de la SRE (01 800 8010 773, Plaza Juárez 20) para parecer legítimo.
Pero en el pie de página y en los “Términos de servicio” quedaron los restos de la plantilla que reutilizaron, con datos de una supuesta empresa llamada “mexico local”: correos como hola@mexicolocal.mx y legal@mexicolocal.mx, un teléfono de relleno (+52 55 1234 5678) y una dirección en Insurgentes Sur.
Los dominios mexicolocal.mx y mexicolocalplus.mx no existen — no resuelven en DNS. Es decir, los términos legales del sitio remiten a una empresa inexistente y a correos que no reciben nada.
Se anuncian en Google
Esto no llega por correo basura: llega como anuncio pagado en Google, arriba de los resultados reales.
El enlace que recibió la víctima incluye los parámetros gclid, gad_source=1 y gad_campaignid=24462478514, lo que confirma una campaña activa de Google Ads.
En búsquedas como “renovación pasaporte mexicano menores de edad” aparece un “Resultado Patrocinado” titulado “Citas SRE – Renovar Pasaporte”, con llamadas a la acción como “Agenda Tu Cita Aquí” y “Tu Trámite En Minutos”. El dominio visible del anuncio es copycatupholstery.com, un dominio registrado en 2009 que corresponde a un negocio de tapicería y que casi con seguridad fue comprometido para usarse como fachada publicitaria.
Que alguien pague anuncios para estafar con trámites de gobierno dice mucho de lo rentable que resulta el esquema.
Señales de alerta, en general
Sirven para este sitio y para los que lo van a reemplazar la semana que viene:
- El dominio no termina en
.gob.mxantes de la primera diagonal. - Te piden transferencia SPEI a nombre de una persona física.
- Aparecen cobros nuevos después del primer pago.
- Hay cronómetro, urgencia o “cupos a punto de agotarse”.
- Prometen la cita “en minutos” o “para mañana”.
- El teléfono de contacto es un número de relleno tipo 55 1234 5678.
- El dominio se registró hace unas semanas (se puede verificar con cualquier consulta WHOIS pública).
- Llegaste ahí por un anuncio patrocinado y no por el resultado orgánico.
El trámite real
- Citas: citas.sre.gob.mx — es gratis agendar.
- Información oficial: gob.mx/sre
- Teléfono SRE: 01 800 8010 773
- Pago: con hoja de ayuda, en ventanilla bancaria o banca en línea, a la Tesorería de la Federación. Nunca a una persona.
Si ya caíste: qué hacer hoy
- Llama a tu banco de inmediato y pide reclamación por fraude, solicitando la devolución del SPEI. Ten a la mano la clave de rastreo del comprobante: es el dato con el que se sigue el dinero.
- Reporta la cuenta receptora a su institución (Albo, STP o la que corresponda) pidiendo bloqueo preventivo del saldo.
- Denuncia ante la Policía Cibernética de la Guardia Nacional: teléfono 088 o
policia.cibernetica@gn.mx. - Presenta denuncia penal en denunciadigital.fgr.org.mx o en la fiscalía de tu estado. La denuncia formal es lo que permite a los bancos mover saldos congelados.
- Si tu banco no responde, levanta queja en CONDUSEF (55 5340 0999).
- Guarda todo: capturas de pantalla, comprobantes, conversaciones, correos. No borres nada.
- Si diste tu CURP, mantente alerta a intentos de suplantación: revisa tu buró de crédito y desconfía de llamadas que ya “saben tus datos”.
Reportar el sitio
Si quieres ayudar a que baje más rápido:
- Google Safe Browsing: reportar phishing
- Microsoft SmartScreen: reportar sitio inseguro
- Netcraft: report.netcraft.com
- Google Ads: usa “Denunciar anuncio” en los tres puntos del propio anuncio patrocinado
- Hospedaje: abuse@iqweb.io · Registrador: abuse@nicenic.net
Toda la información técnica de esta publicación fue verificada de forma independiente el 13 de noviembre de 2026 mediante consultas públicas de RDAP/WHOIS, resolución DNS y revisión del contenido accesible públicamente del sitio. Las CLABE citadas son las que el propio sitio publica en su endpoint abierto /api/public-config.php. Los nombres de titular son los que el sitio declara; puede tratarse de cuentas a nombre de terceros o de identidades suplantadas, extremo que corresponde determinar a la autoridad. Esta publicación tiene fines informativos y de prevención.